Rubrika
Windows
-
2009.03.27hosts soubor
Hosts soubor je lokální databáze hostitelských názvů a jejich IP adres, kterou používá resolver pro statický překlad. Hosts soubor má (defaultně) přednost před externí databází DNS. Pokud chce systém přeložit adresu protokolu IP, postupuje v tomto pořadí:
- zkontroluje vlastní jméno
- zkontroluje mezipaměť resolveru
ipconfig /displaydns   #zobrazi cache resolveru

ipconfig /flushdns # vymaže cache resolveru - prohledá hosts soubor
- pošle dotaz primárnímu DNS serveru, pokud ten neodpoví pošle ho sekundárnímu DNS serveru (pokud je znám)
- pokud se nehledá FQDN (celé doménové jméno), ale jen jméno hosta, využije hledání pomocí NetBIOS jmen
Funkční hosts soubor musí splňovat tyto podmínky
- musí se jmenovat hosts (bez přípony)
- musí být umístěn ve %windir%\system32\drivers\etc ve Windows nebo v /etc/hosts v *NIX
– ve Windows lze změnit umístění v klíči
1HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\DataBasePath - na začátku souboru by měl být záznam programové smyčky (loopback)
127.0.0.1 localhosts - jeden řádek musí obsahovat jednu IP adresu a jeden nebo více hostitelkých názvů např.
88.208.119.77 strachota.net www.strachota.net - komentáře se uvozují znakem #
Přesměrování a bezpečnost
V praxi to znamená, že pomocí hosts souboru máte plnou kontrolu nad hostitelskými názvy vůči vašemu systému. Určitý název se dá přesměrovat jinam, nebo na 127.0.0.1 (nikam)(třeba seznam.cz na centrum.cz). Např. program Spybot – Search & Destroy naplní hosts soubor jmény známých nebezpečných webů, přiřadí jim adresu 127.0.0.1 a tím je v podstatě pro lokální systém zablokuje – pomocí jména je již nezobrazíte.
Na adrese http://www.mvps.org/winhelp2002/hosts.htm lze stáhnout hosts soubor, který obsahuje více jak 16000 záznamů „nebezpečných“ webů (reklamní systémy, weby s viry, spyware,…), které blokuje – nové přibývají, soubor je pravidelně aktualizován. Díky tomu se vám hlavní stránka Centrum.cz zobrazí zcela bez reklam.
Za zanedbatelnou (téměř teoretickou) výhodu hosts souboru by se dala považovat, v případě použití, rychlost. Totiž nepotřebujete se ptát DNS serveru a proces překladu názvu to urychlí.
-
2009.03.09Vzdálená plocha visionapp Remote Desktop
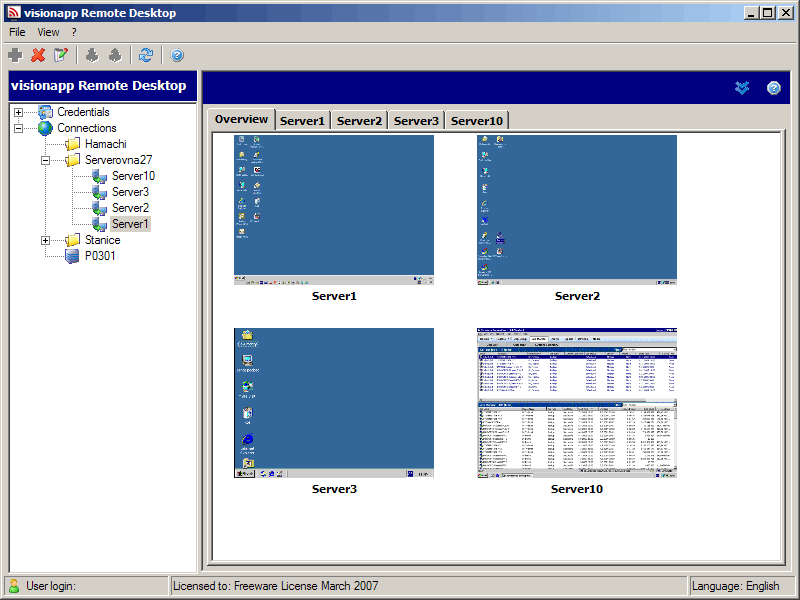
Často musím pracovat se vzdálenou plochou, a proto jsem místo microsoftího „Připojení ke vzdálené ploše“ (mstsc.exe) začal používat program „visionapp Remote Desktop“. Připojit se ke vzdálenému stroji je otázka dvou dvojkliků, navíc podporuje více spuštěných ploch najednou, které zobrazuje jako záložky. K čím více strojům se připojujete, tím efektivnější budete… škoda jen, že nepodporuje protokol VNC. Nedávno vyšla verze vRD 2009, která jej podporuje (a mnohé další), ale už není freeware.
-
2009.03.05Hledání v Active Directory
V AD lze hledat pomocí dialogu „Najít Uživatelé, kontakty a skupiny“. V případě, že chcete jednoduše vyhledat počítač nebo uživatele je tento postup celkem dostačující. Pokud však potřebujete složitější a opakovaný výstup, filtrovat atributy atd. je dobré použít ručně tzv. „LDAP search string“. Tento řetězec je možné si uložit pro pozdější použití přímo do snap-in konzole „Uživatelé a počítače služby Active Directory“ do složky „Uložené dotazy“ („Saved Queries“).
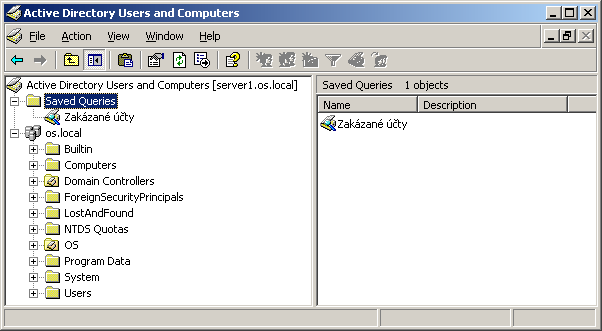
Samotný dotaz vytvořite takto: Označte „Uložené dotazy“, dále menu Action –> New –> Dotaz; vyplňte název a klikněte na „Definovat dotaz“. V rozbalovacím seznamu označte „Vlastní vyhledávání“ a na kartě „Upřesnit“ můžete vkládat vlastní LDAP vyhledávací řetězce.
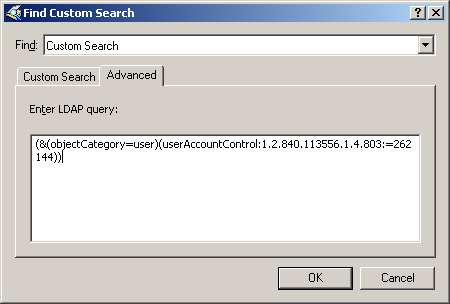
Dotaz se skládá ze závorek a kombinací symbolů „&“, „|“ a „!“, které reprezentují logické operátory AND, OR a NOT.
Syntax
(atribut=hodnota)– vrátí hodnotu, kt. se ROVNÁ atributu(&(atribut1=hodnota1)(atribut2=hodnota2))– vrátí hodnotu objektu, kde atribut1 se rovná hodnota1 A kde atribut2 se rovná hodnota2(|(atribut1=hodnota1)(atribut2=hodnota2))– vrátí hodnotu objektu, kde atribut1 se rovná hodnota1 NEBO kde atribut2 se rovná hodnota2(!(atribut=hodnota))– vrátí hodnotu, kt. se NEROVNÁ atributu
Příklady
Najde všechny objekty jejichž název začína na St
(cn=St*)Nalezení všech uživatelů, jejichž příjmení končí na á; v češtině lze takto nalézt s 99% úspěšností všechny ženy v AD :)
(&(objectClass=person)(cn=*á))Nalezení všech oddělení, které začínají nulou a devítkou
(objectCategory=group)(|(cn=0*)(cn=9*))Uživatelé, kteří se musí přihlásit čipovou kartou
(&(objectCategory=user)(userAccountControl:1.2.840.113556.1.4.803:=262144))Všichni uživatelé, kteří byli vloženi od 1. ledna 2009
(objectCategory=user)(whenCreated>=20090909000000.0Z)Uživatelé, kteří se od 1.1.2009 nepřihlásili
(&(objectCategory=user)(lastLogon<=128752380000000000))Uživatelé, kteří si od začátku roku 2009 nezměnili heslo
(&(objectCategory=user)(pwdLastSet<=128752380000000000))Nalezení zakázaných účtů
(&(objectCategory=user)(userAccountControl:1.2.840.113556.1.4.803:=2))Nalezení zakázaných účtů, které vlastní e-mail
(&(objectCategory=user)(userAccountControl:1.2.840.113556.1.4.803:=2)

(proxyAddresses=smtp:*))
Uživatelé bez e-mailu
(&(objectCategory=user)(!proxyAddresses=*))Pozn.
- Datum a čas je u některých atributů (lastLogon, pwdLastSet,…) ve formátu 100 nanosekundových intervalů od 1.1.1601, je to trochu obtížnější na výpočet nicméně na netu existuje hodně skriptů, které toto řeší. např. zde http://www.petri.co.il/software/datetointeger8.zip
- Jména atributů lze získat z aplikace ADSIEDIT.MSC, kt. je součástí Support Tools os MS